- 48小时新闻排行
- 7天新闻排行

|
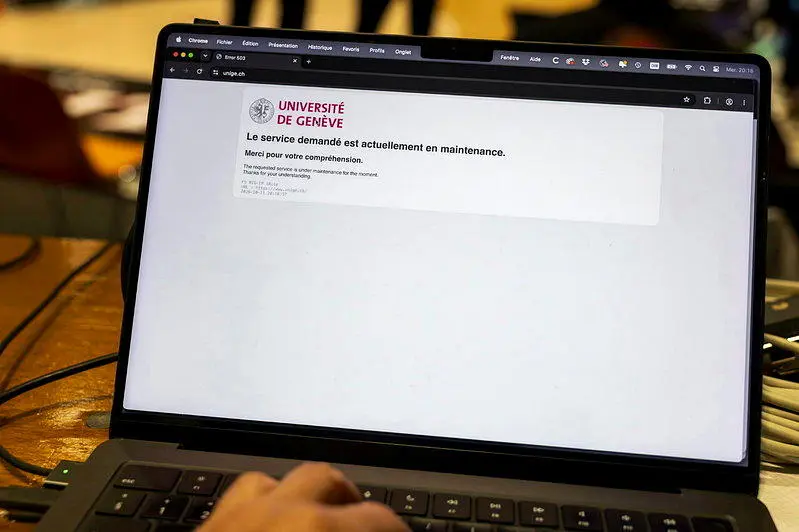
瑞士日内瓦大学网站因应欧盟电脑紧急应变小组(CERT-EU)呼吁,在发现资安漏洞后暂时关站。PHP程式语言出现漏洞,可能让骇客控制伺服器。全球约七成网站及其承载的应用程式使用PHP。(欧新社) 广泛使用的程式语言PHP出现两项重大资安漏洞,修补程式虽已发布,骇客也已展开攻击,促使亚洲和欧美政府、企业加紧修补,部分网站预防性暂停服务。台湾资安机构也已发布警告。这波事件不代表所有关站网站都已遭骇,但网站业者不能只等平常的自动更新。 一、最新进展:修补程式已发布 攻击也已出现PHP开发团队周三发布紧急修补程式,呼吁用户立即更新。全球资安机构也建议,无法及时修补的受影响网站,应先暂停服务。 亚马逊说,10月17日、也就是漏洞公开前四天,就在诱捕骇客的“蜜罐”系统侦测到攻击尝试。周三公开前,又有不同攻击者接连尝试。亚马逊尚不确定这些攻击若针对真实网站,是否能够得逞,但表示漏洞如今已遭广泛利用。 专家担心,修补程式公开后,骇客可藉AI分析漏洞,加快攻击尚未更新的网站。 二、漏洞有多严重?不用帐号密码,就可能控制伺服器两项漏洞在CVSS 4.0风险评分中均达9.2分,满分为10分。欧盟资安应变小组CERT-EU说,骇客可能无须登入,就能透过网路在有漏洞的伺服器上执行程式。 网站代管业者GoDaddy说,后果可能包括资料遭窃、网页遭窜改,甚至整套系统被入侵。 不过,网站是否受到影响,仍须确认使用的PHP版本、系统设定和防护措施,不能把使用PHP直接等同已遭骇。 三、PHP是什么?为何牵动这么多网站?PHP是网站后端使用的程式语言。使用者开启网页时,伺服器透过PHP组合内容,再将完成的页面传给浏览器。它是免费、开放原始码的软体,由志工维护,网站经营者往往不会直接操作。 依W3Techs资料,在能辨识后端程式语言的网站中,约七成至四分之三使用PHP。这不等于所有网站的占比。 全球约四成网站采用的WordPress,主要以PHP编写;Drupal、Joomla和Magento等平台也使用PHP,因此漏洞影响广泛。 四、亚洲哪些服务暂停?台湾也示警日本首相高市早苗周三晚间呼吁企业尽快修补,若难以及时更新,可考虑暂停网站或其他服务。 日本企业纷纷采取预防措施,全日空暂停网站和App服务,包括Apple Wallet登机证。野村、三菱日联金融集团和部分地方银行暂停非核心服务; 朝日集团暂停部分网站和系统,京阪控股关闭网站;世嘉和万代南梦宫对部分网站进行紧急维护。 台湾、香港和新加坡资安机构也已发布警告和因应建议。澳洲部分政府网站在修补期间暂停服务;阿里云和腾讯云则要求客户尽快更新PHP。 五、欧洲和全球平台受影响情况如何?荷兰国家资安中心本身也预防性关站,鹿特丹港、政府入口网站、足球协会、五大政党及部分医院网站跟进。 芬兰政府公共网路服务预防性下线;法国内政部将旗下所有网站转入预防性维护。丹麦也暂停部分服务,包括全国学校通讯平台。 维基百科营运单位暂停部分支援系统,网际网路档案馆也曾短暂下线处理问题。这些措施不代表相关网站已遭入侵。 六、WordPress自动更新就够了吗?不一定。WordPress资安外挂业者Wordfence警告,一般自动更新不会完成这次PHP修补。网站经营者须确认由谁管理伺服器、是否使用受影响版本,以及代管业者是否已完成更新。 WordPress.com营运商Automattic表示,使用该公司网站代管服务的用户,以及Tumblr用户,都不受这次漏洞影响。至于自行架站,或由其他业者代管的WordPress网站,则须另行确认是否安全。 缺乏专职资安人员、又无法直接管理伺服器的小型网站,尤其需要向代管业者确认。 七、AI为何同时成为防守和攻击工具?美国资安业者Calif和Alphabet旗下Wiz,分别借助AI发现漏洞,再和PHP团队协调修补。Calif说,8月1日发现问题,8月11日通报;Wiz则在8月24日通报第二项漏洞。 这些问题潜藏逾十年,过去要证明并利用漏洞,须完成极复杂的步骤。AI让研究人员更容易找出漏洞,也让骇客更容易利用漏洞发动攻击。 蒙纳许大学学者Rashina Hoda另提醒,诈骗和网路钓鱼攻击可能随之增加。 免责声明:本网转载的文章仅为传播更多信息之目的,本网未独立核实其内容真实性,文章也不代表本网立场。如文章侵犯了你的权利,请联系我们修改或删除。本网提供的内容,包括并不限于财经、房产类信息,仅供参考,不构成投资建议;本网内容,包括并不限于健康、保健信息,亦非专业意见、医疗建议,请另行咨询专业意见。本网联系邮箱:contact@cacnews.ca  |

中国 18 分钟前
加拿大 19 分钟前
财经 19 分钟前
加拿大 22 分钟前
加拿大 1 小时前
温哥华 1 小时前
温哥华 1 小时前
关注获得及时、准确、全方位的新闻消息
 1
 2
 3
 4
 5
 6
 7
 8
 9
 10
 1
 2
 3
 4
 5
 6
 7
 8
 10