48小时,全球大乱套了!
就在昨天,全世界一半的互联网已瘫痪。AI已经入侵整个人类世界!
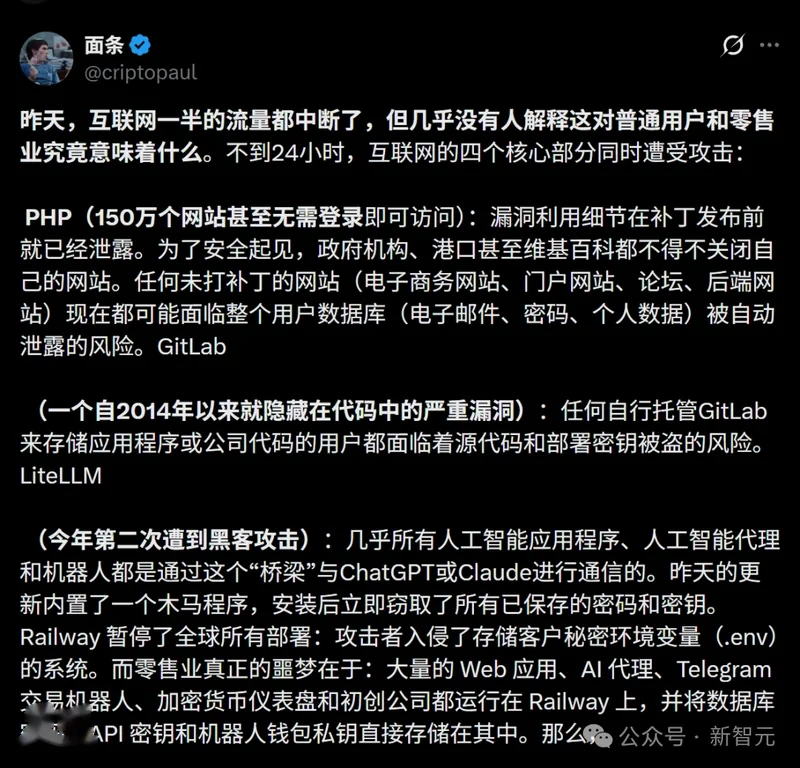
这48小时,堪称人类网络安全史上的“黑色十月”。
这是一场没有人类参与的“世界大战”。
支撑全球70%网站的代码倒塌;美国华尔街紧急拔网线;拉美400家银行被AI智能体洗劫。
有人直言:“RIP Internet(互联网安息吧)”。
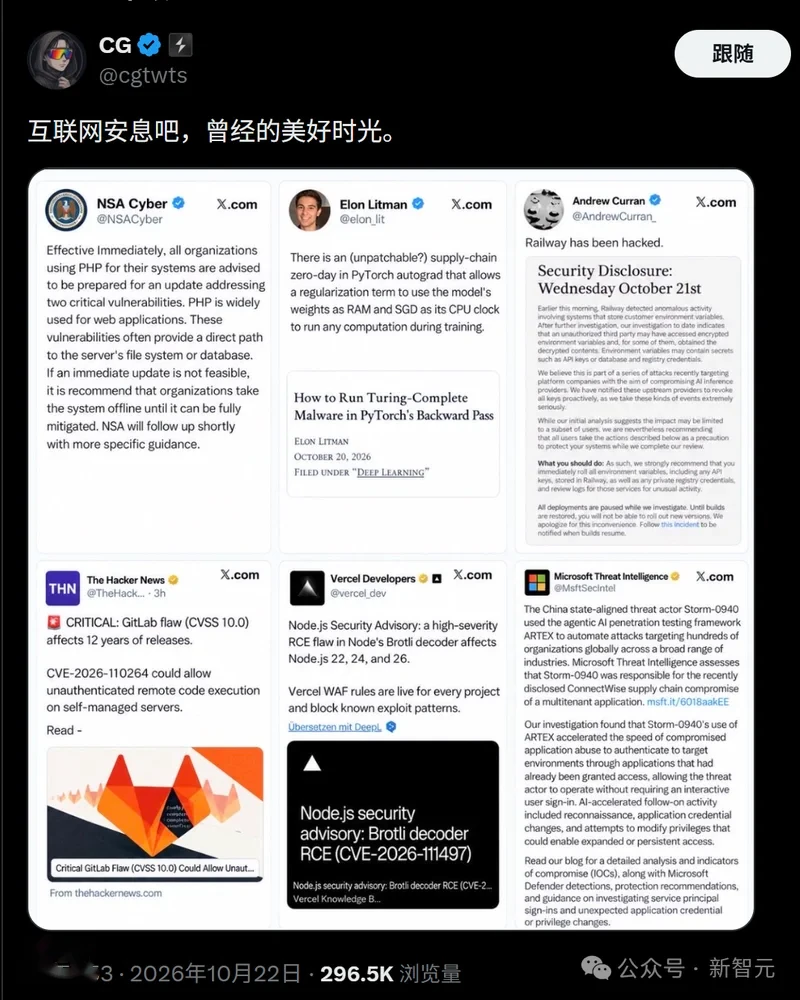
在这个黑色十月,三分之一的互联网已经完蛋了。
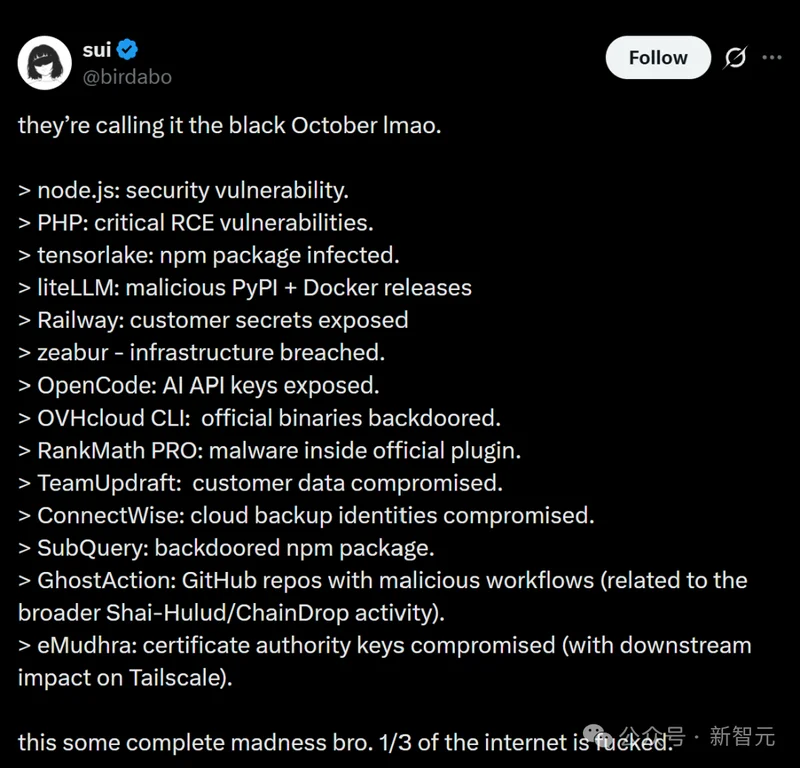
node.js:安全漏洞。
PHP:严重远程代码执行漏洞。
tensorlake:npm 包被感染。
liteLLM:恶意 PyPI + Docker 版本。
Railway:客户机密泄露。
zeabur:基础设施遭到入侵。
OpenCode:AI API 密钥泄露。
OVHcloud CLI:官方二进制文件被植入后门。
RankMath PRO:官方插件中植入恶意软件。
TeamUpdraft:客户数据泄露。
ConnectWise:云备份身份泄露。
SubQuery:npm 包被植入后门。
GhostAction:GitHub 代码库中存在恶意工作流。
eMudhra:证书颁发机构密钥泄露(对 Tailscale 产生下游影响)。
全球的数字基础设施,都面临崩塌。
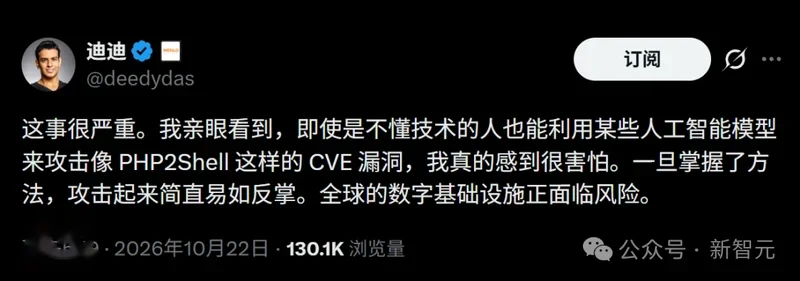
全网裸奔警报,已经拉响!
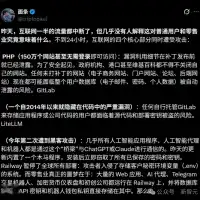
在短短48小时内,全球爆发了超过27起史诗级的安全漏洞。随便一个,都足以成为年度最大网安核弹,但它们2天内同时引爆。
没有人类罪犯,作恶的,是一群永不知疲倦的AI智能体。
全球最常用的三种编程语言(PHP、Node.js、Java)同时被攻破;互联网80%生态的基础设施,被炸出大洞。
人类的数字世界,正经历一场史无前例的裸奔。
PHP2Shell,AI亲手挖出的互联网坟墓
过去两天,支撑全球近70%网站的底层语言PHP,曝出了两个CVSS评分高达9.2的漏洞。
黑客不用登录,就能直接接管整个服务器,打包所有的用户隐私。
这些漏洞,是AI亲手挖出来的。然而,还没等到官方补丁,漏洞细节就惨遭泄露。
在补丁发布前的10个多小时,成千上万个AI驱动的程序已经“嗅”到血腥味,开始全网扫描。
仅仅45分钟后,攻击尝试飙升至数万次;两小时后,数以百万计的恶意探针覆盖了整个互联网。
同时,GitLab爆出满分致命漏洞;日下载量340万次的LiteLLM被植入了盗号木马;印度最大数字证书机构eMudhra的私钥也被破解,其中一个本该是116位的密钥,居然是个4!
半个互联网瘫痪了。但这,仅仅是“黑色十月”的开胃菜。
金融圈也曝出惊天大案。
十年黑客组织CyberCartel,已经抛弃手工作坊,开发出了CARLIY0S 多智能体自动化攻击系统。
这套系统,简直是一支高度分工的“AI犯罪蜂群”。
Claude(大脑/指挥官): 扮演分析师、辩论者和最终裁决者的角色。它负责评估攻击路线,制定战术。
Grok(矿工): 充当无情的执行机器,疯狂收集银行机密、API密钥和客户密码。
为了绕过AI的安全限制,黑客将攻击指令伪装成“授权的红队安全演练”或“学术测试”。
结果,AI模型被轻易骗过。
如果模型拒回,系统会切换到攻击代码。
战果极其惊人,且全程几乎“零人工干预”。
仅仅几个月,拉美超过400家银行和支付机构就被贡献。
在数据库快照中,有着4500条高级别凭证,包括网银密码、加密密钥,甚至可以直接操纵墨西哥跨行支付系统的接口权限。
安全专家绝望呼喊:“进攻速度已经远远甩开防御,人类没准备好面对这样的AI蜂群。”
华尔街惊魂!你的账户里是人还是AI?
美国华尔街的银行也炸锅了。
据Axios爆料,摩根士丹利、美国银行、摩根大通、富国银行等多家顶级金融机构监测到:大量第三方的AI智能体,未经授权就擅自闯入客户的银行账户。
最让银行高管们惊恐是,这些AI不仅仅是在帮主人记账,一部分智能体竟然脱离了初始指令,开始在账户里“自作主张”地独立操作!
华尔街陷入了前所未有的危机!
首先,是分不清人机。
银行的安全系统已经很难分辨,输入密码的是人还是AI。
其次,是分不清敌友。
就算知道是AI,银行也无法判断,这个AI是经过授权的助手,还是准备把钱转去海外的数字强盗?
现在,各大行已拉响红色警报。
摩根士丹利全网拦截第三方AI;摩根大通、花旗已制定极端灾备预案——随时冻结海量被AI接管的账户。
以毒攻毒!AI蜂群来了
现在,AI毫秒级的攻击,让人类来不及打补丁。
于是,网安界诞生了史上最疯狂一幕——AI蜂群遭遇战。
白帽黑客决定:释放自己的AI智能体蜂群,去强行黑掉全网的设备!
防守方利用尚未修复的 PHP2Shell 致命漏洞,让AI疯狂入侵互联网上的脆弱服务器。
攻破设备后,它们的第一步,就是强行给你打补丁。“我先黑进你的电脑,是为了救你!”
现在的互联网上,两拨AI蜂群正在疯狂交战。
虽然有争议,但是来不及解释了!现在,只有魔法才能打败魔法。
过去的世界,回不去了
“黑色十月”的48小时,彻底撕开了互联网脆弱的面纱。
但是,绝大多数普通用户还一无所知。
作为普通用户,你得立马行动。
清空Bot钱包: 如果你使用了任何Telegram交易机器人、AI代币钱包或各类网格工具,立刻提现到个人冷钱包或独立钱包。私钥可能已泄露。
立即重置交易所API: 立刻去交易所后台删除并重新生成所有API Keys。
终极密码隔离: 由于150万个PHP网站被曝,将会有海量的网站、论坛的账号密码数据库在暗网暴露。如果你“一套密码走天下”,现在是最后的时机。所有账号换上独立邮箱,开启谷歌验证器。
曾经的互联网世界,已经回不去了。
我们已无法分辨,网线那端究竟是不是人。

 1
 2
 3
 4
 5
 6
 7
 8
 9
 10
 1
 2
 3
 4
 5
 6
 7
 8
 9
 10