来源:程序员的那些事
①
北京时间 10 月 30 日早上四点多,币安遭遇被盗 63.4 亿美元的安全事故。
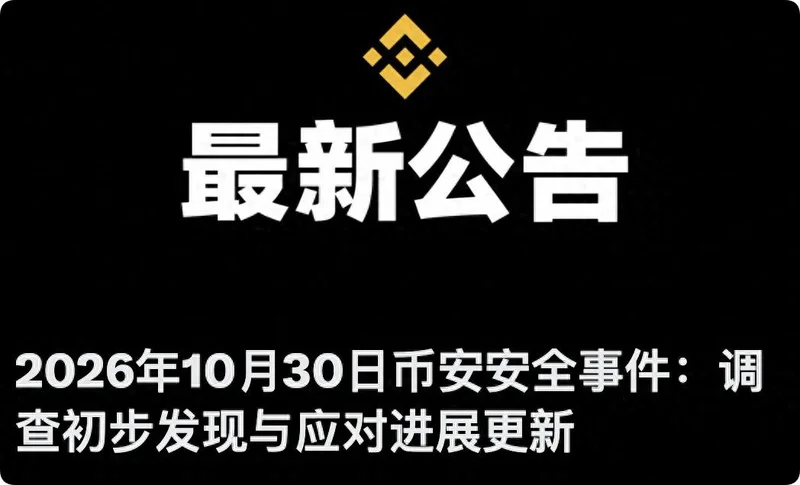
11 月 3 日 22:53,币安官方发布最新通告,披露了被攻击的大概过程。
这不是简单点一下钓鱼链接就被盗,而是黑客花了好几个月、分好几步的连环套路,属于黑客团伙长期盯着加密行业搞的一套组合攻击。
②
1、 2026 年 6 月:先踩点,拿到团队信息
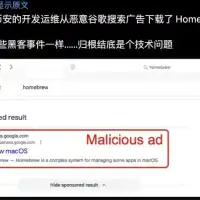
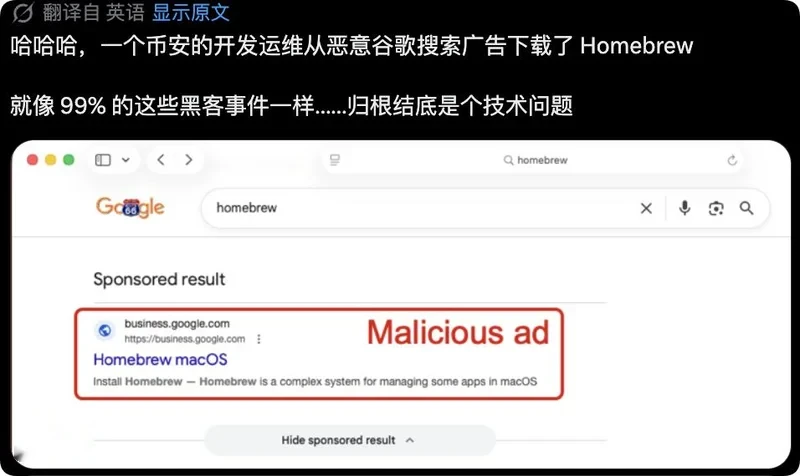
钱包组工程师 A 上网搜 AI 编程工具,下到了被篡改的 Homebrew 安装包。(应该就是之前公告中说的那个运维,网上一堆人在骂这哥们是傻X。)
币安安全团队当时就查出异常,换了电脑、改了密码密钥。但晚了一步:黑客已经摸清了这名工程师,还有他钱包团队同事的身份信息,锁定了目标人群。
(币安还提到今年以来已经拦下来 57 起疑似某国黑客的攻击,这类黑客很爱用假招聘、篡改开发工具、假会议软件这套路子偷权限。)
2、 9 月:主攻入口,假招聘骗工程师 B 中招
黑客在正规求职平台盯上另外一个币安工程师 B(这哥们在简历上公开在币安上班),装成一家公司的项目负责人找他面试。
第一轮视频面试,黑客假扮 HR,还主动发社交账号,账号里有生活照片视频,伪装得很真实,打消防备。
第二轮换聊天软件面试,快结束时,给 B 一份“面试作业代码包”,让他下载到公司电脑。
这个代码包藏了新型恶意程序,杀毒软件识别不出来。它偷偷把电脑里正常的 pyenv 工具换掉:删掉原版,放上黑客改好的版本、做好软链接,后台悄悄连黑客服务器,偷偷留后门、擦痕迹。
CREATE /opt/homebrew/Cellar/pyenv/2.8.0/libexec/pyenv_
MODIFY pyenv_ → 3,414 B
DELETE .../libexec/pyenv (3,344 B) ← remove the valid pyenv
RENAME pyenv_ → pyenv (3,414 B) ← replace it with a malicious version
DELETE /opt/homebrew/bin/pyenv (3,414 B)
ln (create a new symlink) + spawn zsh
3、 10 月 20 日:横向渗透,拿内部 AI 当跳板
B 的电脑已经被黑客控制。黑客利用币安内部 AI 工具,顺着内网继续渗透,拿下工程师 A、工程师 C 的电脑。
最终在 A 的电脑里找到了一个很关键的令牌,这个令牌有权限去部署容器。
4、 10 月 30 日凌晨:最后一步,发起转账攻击
黑客登上 C 的电脑,拿出从 A 那里偷到的权限令牌,部署恶意容器、跑恶意脚本,拿到钱包签名的操作权限,完成盗币操作。
③ 攻击套路总结
黑客先通过被篡改开发工具摸清币安钱包团队人员 → 再靠精心演戏的假面试拿下员工电脑 → 借内部 AI 工具在内网横向窜,拿下更多工程师设备、拿到高权限令牌 → 最后登录目标机器部署恶意容器,拿到签名权限转走资产。
④ 网友热议
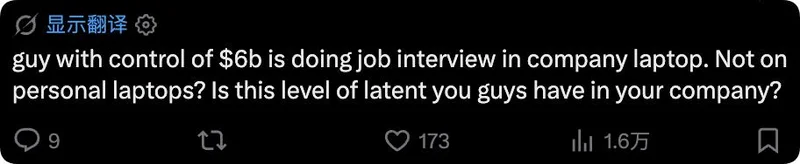
“手握 60 亿美金资产权限的人,拿公司电脑去面试?不会用自己私人电脑?你们公司的安全窟窿都大到这种地步了?”
“卧擦,居然允许工程师在办公机上随便下软件瞎装?正规操作不该只能走内部审核仓库吗?这种低级漏洞,纯纯新手都不该犯的。”
“管着百亿资金的钱包运维,下 AI 工具都能踩中有毒的 Homebrew,还敢背着公司跑面试,把来历不明的面试作业直接往工作机里塞。就这两点看,币安这钱怕不是大风刮来的,妥妥的草台班子管理。”
“哈哈哈哈,币安的运维居然从谷歌中下载了有毒的 Homebrew”

 1
 2
 3
 4
 5
 6
 7
 8
 9
 10
 1
 2
 3
 4
 5
 6
 7
 8
 9
 10