- 48小时新闻排行
- 7天新闻排行

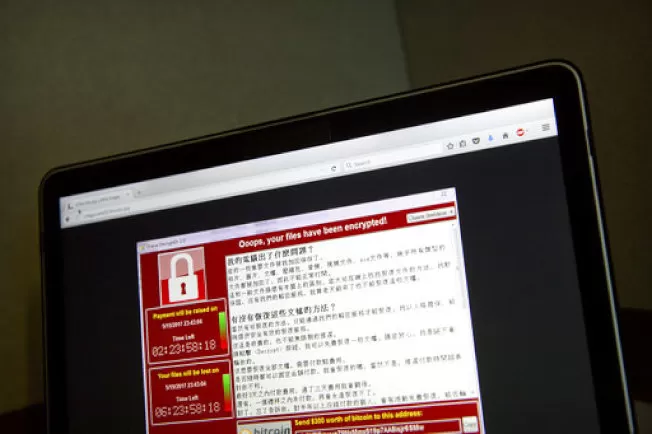
| 勒赎病毒WannaCry 肆虐全球,数小时内就有100多个国家沦陷,对网路安全研究人员丢出多个惊奇,包括它如何取得最初据点、如何快速蔓延扩散以及为何骇客未从中赚得暴利等。 路透社报导,部分研究人员已发现一些证据,他们宣称能指向北韩涉及这波攻击,但其他人则抱持更审慎态度,指称首先得了解甚至是有关病毒本身的最基本问题。 IBM Security专家巴罗(Caleb Barlow)表示,研究人员仍无法确定此病毒如何散播。大部分网路安全业者归咎于钓鱼电邮,即电邮内含恶意附件、连结或档案,借此下载勒赎软体。那也是大部分勒赎软体入侵受害者电脑的方式。 WannaCry案例的问题在于,尽管深入检视公司资料库内回溯至3月1日止的逾10亿件电邮,巴罗的团队未能找到与这波攻击的任何关连。 派驻波士顿(Boston)的巴罗在电话访问中表示,一旦网路内有1个受害者遭到感染,它就开始繁殖。巴罗指出,微软视窗(Microsoft Windows)的一个漏洞,让病毒得以从一台电脑移往其他电脑。 美国国家安全局(NSA)利用微软此漏洞打造出代号为EternalBlue的骇客工具,此骇客工具最后落入名为影子掮客(Shadow Brokers)的神秘团体手上,并在网路上公开这个以及其他骇客工具。
但谜团在于每个网路的第一个受害人到底如何感染此病毒。巴罗说,“我们进行扫瞄且未找到任何指标,这在统计上极端不寻常。” 其他研究人员也认同。戴尔电脑(Dell)旗下RSA Security的茨津(Budiman Tsjin)说:“目前尚无首个WannaCry受害的明确迹象。” 知悉恶意软体如何感染及散播,是能阻止既有攻击以及预料新攻击的关键所在。巴罗说:“它到底如何办到,这能否重施故技?” 部分网路安全业者表示,它们已找到一些钓鱼电邮样本。FireEye说,它知悉客户已利用其报告成功找出与这波攻击有关连的一些案例。 但这家公司同意,相较于其他攻击,此恶意软体较不仰赖钓鱼电邮。一旦确立若干感染,它能利用微软的漏洞进行增殖,无需仰赖钓鱼电邮。 还有其他惊奇显示,这不是普通的勒赎攻击。根据可取得的证据,骇客仅取得微不足道赎金,大部分是比特币。 只涉及3个比特币钱包,尽管肆虐全球,这波攻击目前仅赚得约5万美元。巴罗指出,若干其他勒赎案例中,单一支付赎金就不只此数额。 此外,专家指出,支付至攻击者钱包的比特币,仍留在钱包内未被领走。
免责声明:本网转载的文章仅为传播更多信息之目的,本网未独立核实其内容真实性,文章也不代表本网立场。如文章侵犯了你的权利,请联系我们修改或删除。本网提供的内容,包括并不限于财经、房产类信息,仅供参考,不构成投资建议;本网内容,包括并不限于健康、保健信息,亦非专业意见、医疗建议,请另行咨询专业意见。本网联系邮箱:contact@cacnews.ca  |

加拿大 昨天 19:14
社会 昨天 19:08
关注获得及时、准确、全方位的新闻消息
 1
 2
 3
 4
 5
 6
 7
 8
 9
 10
 1
 2
 3
 4
 5
 6
 7
 8
 9
 10